

 发布内容


全球蓝屏危机后浅谈3D打印数字化制造安全困境
AM易道导语:
2024年7月19日,一场始料未及的全球IT系统故障如同一阵飓风席卷而来,让众多企业和机构陷入瘫痪。
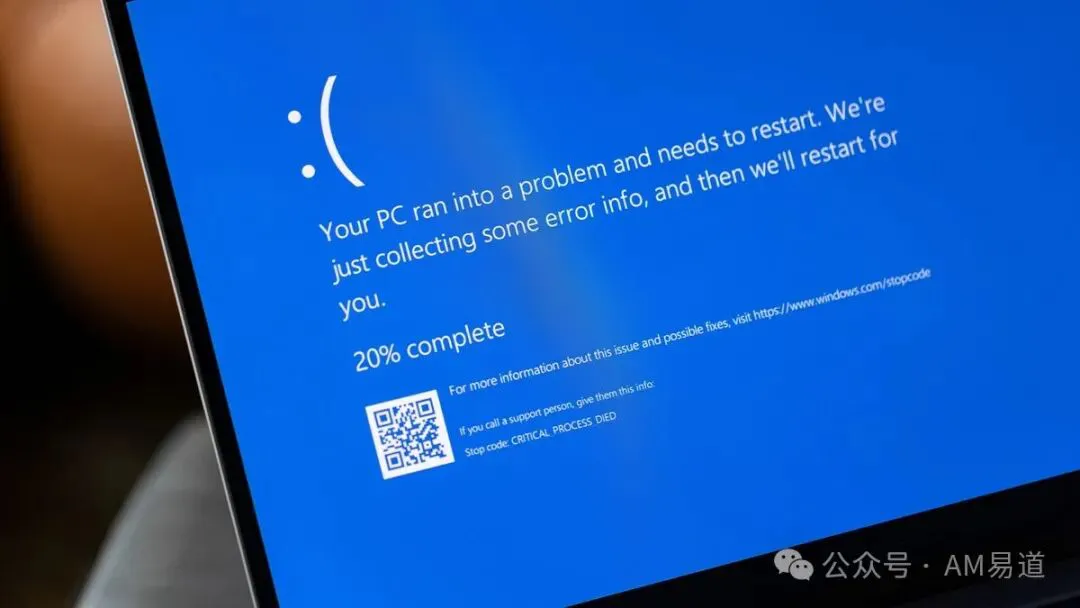
这场危机的源头,竟是网络安全巨头CrowdStrike发布的一个存在缺陷的软件更新,进而影响了全球数以百万计的微软Windows系统。
大量Windows电脑出现蓝屏死机现象。
作为专注于3D打印技术和产业发展的自媒体,AM易道认为,这起事件不仅暴露了当前网络安全体系的脆弱性,更为快速发展中的3D打印行业敲响了警钟。
蝴蝶效应:从IT故障到产业链危机
当CrowdStrike的CEO George Kurtz站在镜头前,承认这次故障是由于他们发布的Falcon内容更新中存在缺陷时,恐怕连他自己也没有预料到这个「小小的错误」会引发如此巨大的连锁反应。
「这仅影响Windows主机,Mac和Linux系统不受影响。这不是网络攻击或安全事件,」
Kurtz解释道。
然而,事实证明,即便不是恶意攻击,一个微小的技术缺陷也足以让全球陷入混乱。
航空业首当其冲。
美国航空、达美航空和联合航空等航空巨头纷纷宣布停飞,数以万计的旅客滞留机场。
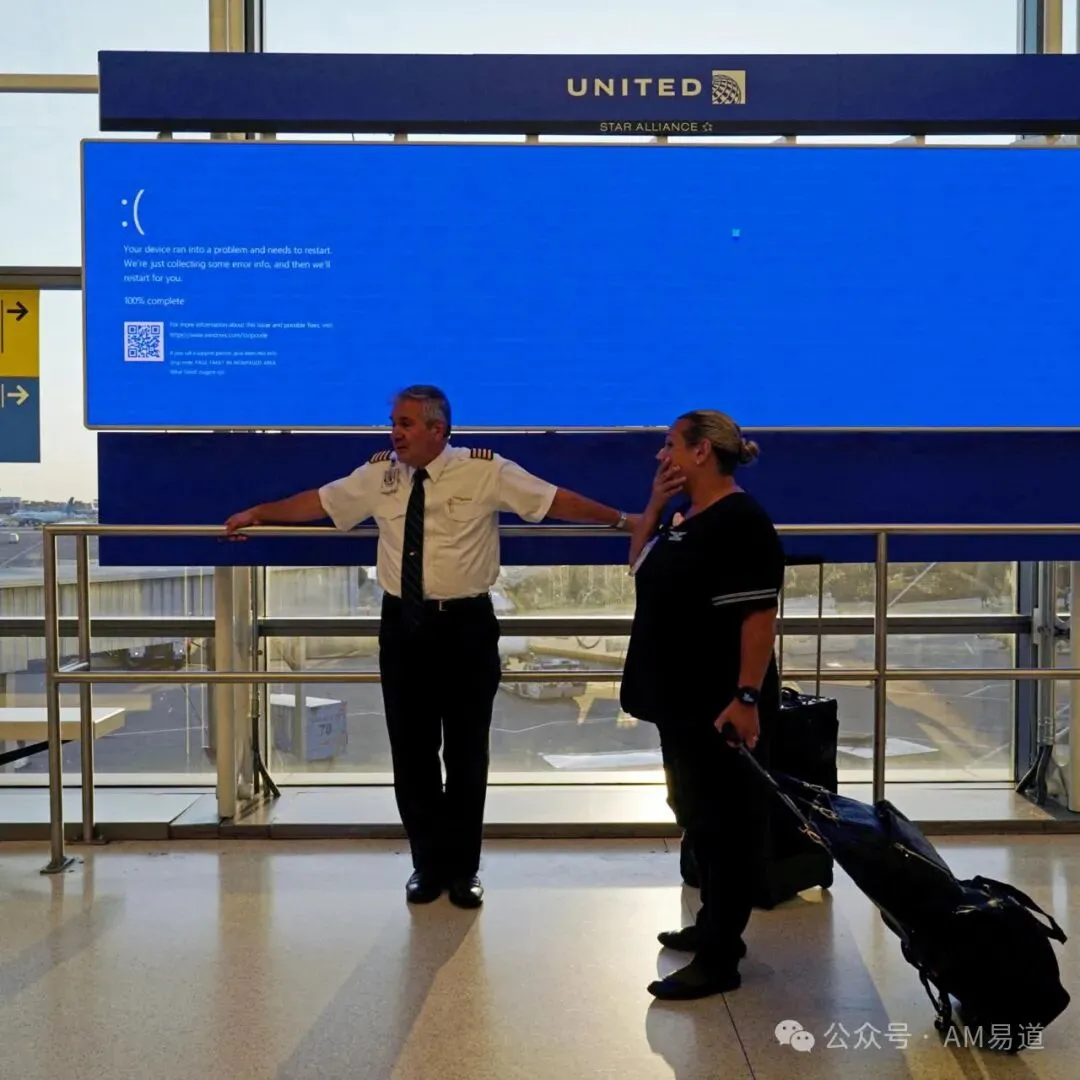
医疗系统也未能幸免,德国多家医院被迫取消非紧急手术,病患的生命安全受到威胁。
金融市场同样遭受重创,伦敦证券交易所一度瘫痪,全球金融体系摇摇欲坠。
更令人担忧的是,多个美国州的911紧急呼叫中心出现故障,这无疑给公共安全带来了巨大威胁。
这一系列连锁反应,让我们不禁想起了著名的「蝴蝶效应」。
一个看似微不足道的软件更新缺陷,竟能在短短几小时内演变成全球性的危机,这不仅凸显了我们这个高度互联世界的脆弱性,也让我们不得不重新审视科技发展带来的潜在风险。
HP与CrowdStrike:与3D打印有关的受影响案例
在这场全球性IT危机的背景下,惠普(HP)与CrowdStrike之间的战略合作关系引起了AM易道注意。
作为3D打印领域的领军企业,HP的一举一动都牵动着整个行业的神经。
而HP恰恰是公开信息能查到的,唯一一家与CrowdStrike合作的3D打印相关大企业。
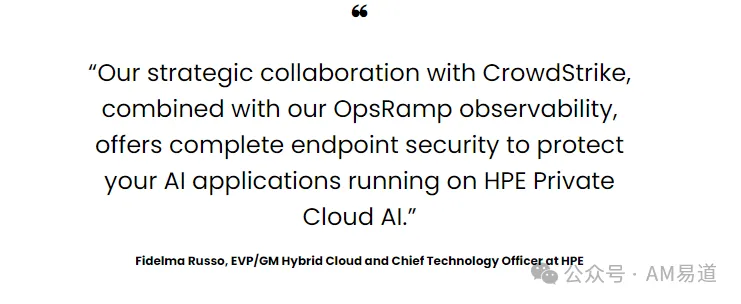
就在这次危机爆发前不久的2024年6月,HP与CrowdStrike还高调宣布了一项重要的战略合作,旨在为端到端的AI创新提供全面的安全保障,包括对大型语言模型(LLMs)的保护。
当时,HP企业混合云执行副总裁兼首席技术官Fidelma Russo信心满满地表示:
「我们与CrowdStrike的战略合作,结合我们的OpsRamp可观察性技术,为在HP私有云AI上运行的AI应用程序提供了完整的端点安全保护。」
然而,风云突变。尽管目前还没有官方确认,但基于HP与CrowdStrike的紧密关系,我们有理由推测,HP的某些系统,特别是与3D打印相关的数字化平台,可能在这次事件中遭受了不同程度的影响。
这一假设如果成真,将会给整个3D打印行业敲响警钟。
AM易道建议,3D打印企业在追求高水平安全保障的同时,也应当建立多元化的安全策略,包括但不限于多方案并行、内部能力建设、定期安全审计等。
3D打印行业:数字化制造的安全困境
在这场全球性危机中,3D打印行业似乎并未成为新闻头条。
然而,作为一个高度依赖数字化和网络化的新兴产业,3D打印技术面临的潜在风险可能比我们想象的更加严峻。
想象一下,一个精心设计的航空零件3D打印文件被黑客窃取。
与金融行业被盗的信用卡信息不同,这个文件可能在未来十年甚至更长时间内都具有巨大的价值。
更糟糕的是,如果这个文件被悄悄修改,可能会导致灾难性的后果。
普渡大学印第安纳波利斯分校的Jing Zhang教授阐述了这一风险:
「STL和工具路径文件可能被修改,在不影响外观的情况下引入内部特征。这可能会损害打印零件的完整性和性能。」
这种「隐形」的篡改尤其危险,因为它们可能通过常规的质量检查,直到产品在使用中突然失效。
事实上,研究人员已经证明了这种威胁的现实性。
根据以色列本古里安大学等机构的研究人员在2017年发表的一项研究:通过对3D打印文件进行微小的修改,研究人员成功地让一架无人机的3D打印螺旋桨在飞行约两分钟后断裂。
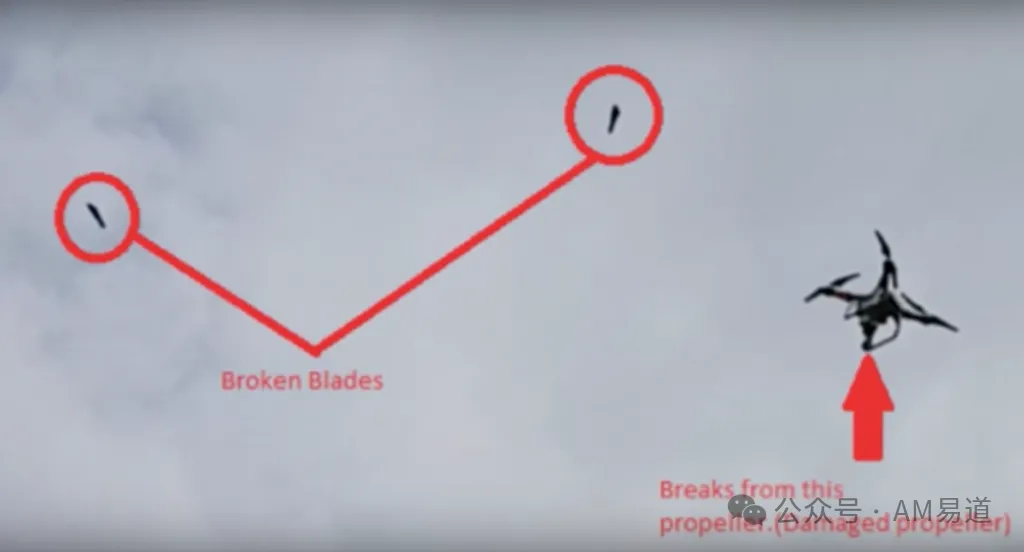
这个例子生动地展示了3D打印等数字化制造中潜藏的巨大风险。
而这仅仅是冰山一角。纽约大学的研究人员发现,仅仅改变打印方向就可能导致产品强度下降25%。
这种微小的参数变化可能被常规检测手段忽视,却可能成为潜在的安全隐患。
更不用说,随着3D打印技术的普及,敏感零部件可能在不太安全的环境中被生产,物理安全风险也随之增加。
而随着人工智能技术在3D打印中的广泛应用,安全挑战变得更加复杂。
用于优化3D打印参数或预测产品性能的AI模型本身可能成为攻击目标。
如果这些模型被篡改,可能会导致大规模的生产质量问题。
更不用说,AI技术还可能被黑客用来发现3D打印系统的漏洞,或者生成更难被检测到的恶意设计文件。
国产化之路:3D打印产业的自主可控
CrowdStrike事件也再次凸显了技术自主可控的重要性。
对于正在快速发展的我国3D打印产业来说,这无疑是一个警示,同时也是一个机遇。
从操作系统到核心算法,从关键零部件到特种材料,再到网络安全设备和云服务平台,3D打印产业链的每个环节都需加快国产化步伐。
这不仅是为了应对可能的技术封锁,更是为了构建一个真正安全、可控的产业生态系统。
然而,国产化并非一蹴而就。
它需要政策的扶持,更需要企业的长期投入。
我们看到,国产操作系统在稳定性和兼容性方面不断提升,为3D打印设备和软件的国产化应用铺平了道路。
同时,在材料科学、高精度光学系统等领域,我国科研机构和企业也在不断取得突破。
但任重而道远。
构建全面的3D打印安全生态
面对日益复杂的安全挑战,单一的技术解决方案显然不够。
AM易道的浅见是,我们需要构建一个全面的3D打印安全生态系统。
1. 强大的数据加密机制是基石。
3D打印文件包含了产品的核心知识产权,必须使用最先进的加密技术进行保护。这不仅包括静态存储时的加密,还包括数据传输过程中的端到端加密。
2. 完善的访问控制系统确保授权人员才能接触敏感数据和设备。
这需要多因素认证、细粒度的权限管理,以及全面的审计日志。在分布式制造环境中,最理想情况下可以做到在不同地点、不同组织之间实现统一的访问控制。
3. 智能的实时监控系统则能够及时发现和处理潜在的安全威胁。
这个系统应该能够监控3D打印过程中的各项参数,检测异常的打印行为或文件修改。借助人工智能和机器学习技术,我们可以建立更加精确的异常检测模型,提高安全预警的准确性。
4. 安全的数据传输网络确保3D打印文件安全流动。
这不仅需要使用加密通信协议,还需要考虑如何防范中间人攻击、DDoS攻击等网络威胁。在一些敏感领域,可能还需要考虑使用专用网络或者区块链技术来增强数据传输的安全性和可追溯性。
5. 物理安全措施同样不容忽视。
毕竟3D打印最终是要生产实体物品的,这包括对3D打印设备的物理访问控制、原材料的安全存储和管理、成品的防伪和追踪等。在一些高度敏感的应用场景中,可能还需要考虑电磁屏蔽、防辐射等特殊的物理安全措施。
6. 安全的软件更新机制也是整个生态系统的重中之重。
正如CrowdStrike事件所示,软件更新如果处理不当,可能成为安全漏洞的源头。
因此,我们需要建立严格的软件更新流程,包括更新包的签名验证、分阶段部署、快速回滚机制等。
写在最后
CrowdStrike事件无疑给全球信息及数字化产业敲响了警钟,面对复杂多变的国际形势和日益严峻的网络安全挑战,中国3D打印产业需要保持清醒头脑,居安思危。
AM易道认为,在数字化制造时代,安全不再是一个可以事后考虑的附加选项。
而是必须从一开始就嵌入到整个设计和生产过程中的核心要素。
(正文内容结束)
延伸阅读:
 点赞
 反对
 收藏
 分享

AM易道
读懂3D打印卓越与演变之道

 近期热门


 读懂3D打印卓越与演变之道
 京公网安备11010802046387号
 AM易道
 粒子熔炉